Сфера скрытых сетей претерпела колоссальные изменения за последние несколько лет. После скоординированных операций международных правоохранительных органов и ликвидации крупнейших монополистов даркнета, цифровой андеграунд погрузился в состояние хаоса и фрагментации. На смену единым платформам пришли десятки новых маркетплейсов, каждый из которых пытается захватить освободившуюся долю рынка. В этом контексте пользователи сталкиваются с беспрецедентным уровнем киберугроз, где главными инструментами злоумышленников становятся социальная инженерия, подмена адресов и масштабные фишинговые кампании. Попытки найти безопасный шлюз в скрытую сеть оборачиваются для многих потерей данных, финансов и свободы.
Эволюция даркнет-рынков после падения гигантов
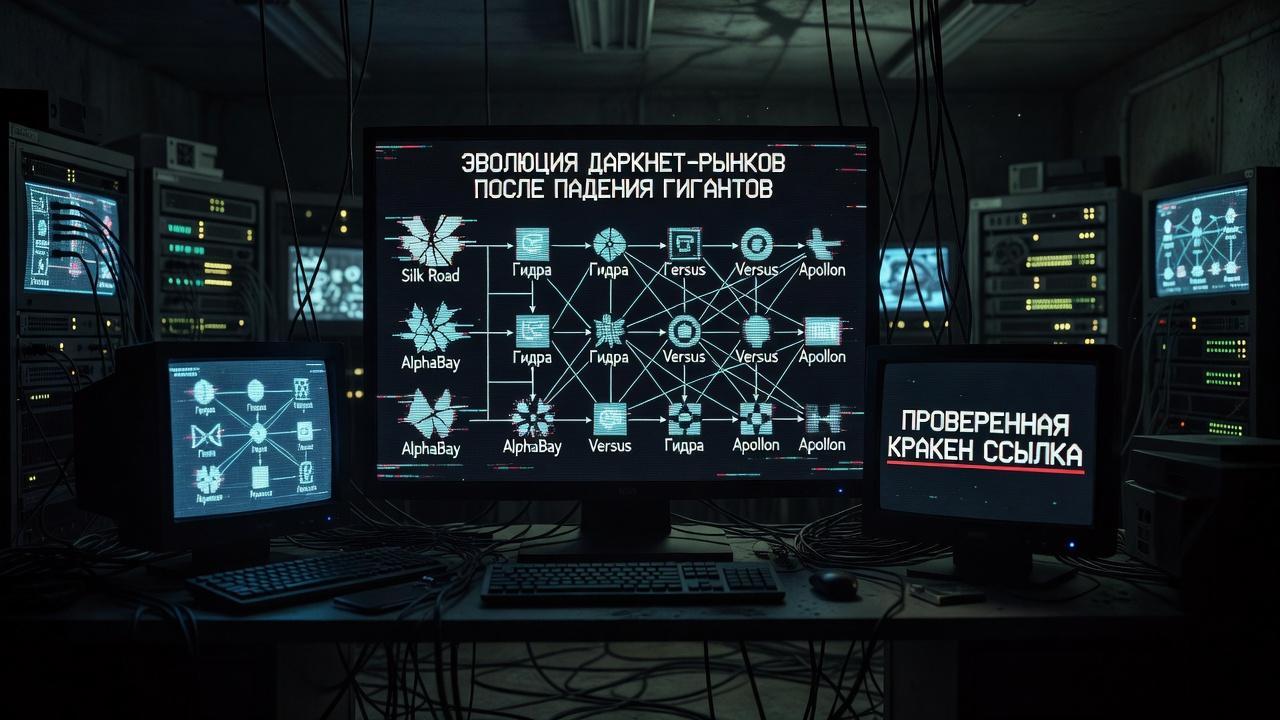
Исторически сложилось так, что теневая экономика стремится к централизации. Крупные площадки предоставляли инфраструктуру, системы условного депонирования (эскроу) и механизмы разрешения споров. Однако ликвидация таких гигантов, как Silk Road, AlphaBay и, позднее, Hydra, продемонстрировала уязвимость этой модели. Серверы были изъяты, базы данных попали в руки спецслужб, а администраторы оказались за решеткой. Это заставило архитекторов новых платформ пересмотреть подходы к безопасности и децентрализации.
Современные маркетплейсы вынуждены постоянно менять домены и использовать сложные системы зеркал для защиты от DDoS-атак и попыток блокировки со стороны властей. Такая техническая нестабильность создает идеальную среду для мошенников. Обыватель, не обладающий глубокими познаниями в криптографии и сетевой архитектуре, теряет способность отличить оригинальный ресурс от качественно сделанной подделки. Именно на этом этапе возникает феномен массового хищения цифровых активов.
Фрагментация и война за трафик
Отсутствие единого центра привело к ожесточенной конкурентной борьбе между новыми игроками. В ход идут агрессивные маркетинговые кампании, дефейс сайтов-конкурентов и заказные атаки на инфраструктуру. В информационном поле постоянно появляются вбросы о компрометации тех или иных площадок. В такой агрессивной среде пользователи ищут надежные точки входа, обращаясь к мессенджерам, закрытым форумам и навигаторам.
Проблема заключается в том, что инфраструктура распространения адресов полностью контролируется мошенническими синдикатами. Многие пользователи ошибочно полагают, что найденная в тематическом Telegram-канале или на специализированном форуме проверенная кракен ссылка гарантирует им анонимность и сохранность средств. На практике же алгоритмы поисковых систем и внутренние рейтинги площадок давно накручиваются ботнетами, выводя на первые позиции исключительно фишинговые ресурсы.
Феномен фишинга в сетях луковой маршрутизации
Технология Tor изначально создавалась для обеспечения конфиденциальности общения и обхода цензуры. Однако скрытые сервисы (.onion) не имеют централизованного реестра имен, подобного ICANN в клирнете. Домены представляют собой длинные криптографические хеши, которые невозможно запомнить. Это фундаментальное свойство сети стало главным вектором атак на посетителей теневых ресурсов.
Злоумышленники генерируют миллионы похожих адресов (typosquatting), которые отличаются от оригинальных всего на пару символов. Когда человек копирует домен из непроверенного источника, он с высокой долей вероятности попадает на сервер-двойник. Внешне такой сайт абсолютно идентичен настоящему маркетплейсу: тот же дизайн, та же капча, те же формы авторизации. Единственное отличие — скрипты, которые перехватывают вводимые логины, пароли и PGP-ключи.
Анатомия обмана: как работают поддельные зеркала
Техническая реализация фишинга в даркнете шагнула далеко вперед. Современные сайты-двойники работают как прокси-серверы. Они в реальном времени транслируют контент с оригинальной площадки, позволяя пользователю просматривать реальные каталоги и профили продавцов. Жертва не подозревает об обмане ровно до момента пополнения внутреннего баланса.
Процесс кражи активов автоматизирован до миллисекунд. Как только система генерирует для пользователя криптовалютный адрес для депозита, фишинговый прокси подменяет его на кошелек мошенников. Транзакция отправляется в блокчейн, средства уходят злоумышленникам, а на экране жертвы отображается статус ожидания, который никогда не изменится.
Основные векторы атак на покупателей
- Подмена буфера обмена (Clipboard Hijacking): Вредоносное программное обеспечение на устройстве пользователя меняет скопированный onion-адрес или криптовалютный кошелек в момент вставки.
- Фейковые каталоги и навигаторы: Создание сайтов, имитирующих авторитетные даркнет-википедии, где все ссылки ведут на подконтрольные хакерам сервера.
- Социальная инженерия в мессенджерах: Рассылка сообщений от имени якобы технической поддержки маркетплейсов с предложениями альтернативного доступа при сбоях в сети.
- SEO-отравление (SEO Poisoning): Вывод фишинговых сайтов в топ обычных поисковиков по запросам, связанным с поиском зеркал теневых площадок.
Кибербезопасность и угрозы деанонимизации
Помимо финансового ущерба, взаимодействие с теневыми площадками несет критические риски компрометации личности. Иллюзия полной анонимности, которую обещают браузеры со встроенным проксированием, давно развеяна аналитическими отделами киберполиции по всему миру. Спецслужбы используют комплексный подход к деанонимизации, объединяя анализ сетевого трафика, исследование блокчейна и эксплуатацию уязвимостей нулевого дня (0-day).
Тайминг-атаки позволяют сопоставить время входа пользователя в сеть Tor с активностью определенного аккаунта на скрытом форуме. Если правоохранительные органы контролируют значительную часть узлов сети (нод), они могут отследить путь пакетов от выходного узла до провайдера конкретного человека. Это требует колоссальных вычислительных мощностей, но активно применяется при разработке крупных целей.
Отслеживание криптовалютных транзакций
Фундаментальная ошибка многих участников теневой экономики — вера в анонимность биткоина. Блокчейн Bitcoin представляет собой открытую бухгалтерскую книгу, где каждая транзакция навсегда зафиксирована в публичном доступе. Компании, специализирующиеся на блокчейн-аналитике, такие как Chainalysis или Elliptic, разработали сложные эвристические алгоритмы для кластеризации кошельков.
Даже использование криптовалютных миксеров не гарантирует очистки следов. Аналитики применяют методы анализа графов и отслеживания «сдачи» от транзакций, чтобы связать депозиты на даркнет-площадках с аккаунтами на легальных криптобиржах, где пользователи проходили процедуру KYC (знай своего клиента). Как только устанавливается связь между биткоин-адресом маркетплейса и верифицированным биржевым кошельком, личность владельца раскрывается.
Социальная инженерия и мошенничество в Telegram
Мессенджеры стали основным каналом коммуникации между участниками теневых рынков, что закономерно привлекло туда тысячи аферистов. Telegram, благодаря своим функциям создания закрытых групп и программируемых ботов, превратился в самостоятельную экосистему обмана. Пользователи, испытывающие трудности с доступом к сети Tor, часто ищут легкие пути, попадая в расставленные сети.
Схема обмана базируется на доверии к псевдоавторитетным источникам. В каналах с десятками тысяч накрученных подписчиков публикуются фальшивые отзывы и инструкции. Часто злоумышленники уверяют, что у них есть уникальная, защищенная от блокировок и проверенная кракен ссылка, которая предоставляется только узкому кругу лиц или за отдельную плату. На деле это классический этап воронки фишинга, где жертву методично подводят к передаче учетных данных или прямой отправке криптовалюты на счета мошенников.
Роль ботов и фейковых гарантов
Автоматизация процессов в Telegram позволила создать целые сети фейковых магазинов (автошопов). Эти боты имитируют интерфейс реальных торговых площадок, предлагают обширный ассортимент и даже генерируют поддельные чеки об оплате. Для убедительности мошенники интегрируют в такие системы службы поддержки, где живые операторы психологически давят на жертву, требуя дополнительных переводов под предлогом «ошибки маршрутизации сети» или «комиссии шлюза».
| Тип мошенничества | Механика работы | Цель атаки |
|---|---|---|
| Фейковый автошоп | Telegram-бот полностью копирует функционал магазина, принимает криптовалюту, но ничего не выдает взамен. | Прямое хищение средств неопытных пользователей. |
| Поддельный Гарант-сервис | Создание аккаунта с юзернеймом, отличающимся на одну букву от официального гаранта площадки (например, замена l на I). | Перехват крупных сделок между покупателем и продавцом. |
| Продажа «приватных» доменов | Пользователю предлагают купить уникальный onion-домен для быстрого доступа без DDoS-защиты. | Двойная выгода: оплата за фейковый домен + последующий фишинг аккаунта. |
Правовые последствия взаимодействия с теневыми площадками
Информационный пузырь, создаваемый вокруг скрытых сетей, часто нивелирует осознание реальной юридической ответственности. Законодательство большинства стран постоянно адаптируется к новым видам киберпреступлений, расширяя инструментарий следственных органов. Сам факт использования анонимайзеров не является преступлением, но любые транзакции, связанные с нелегальными маркетплейсами, оставляют глубокий цифровой след.
При изъятии компьютерной техники в ходе обысков криминалисты используют специализированное программное обеспечение для дампа оперативной памяти и восстановления удаленных файлов. Кэш браузера, логи соединений, фрагменты PGP-сообщений и файлы ключей кошельков (wallet.dat) становятся неопровержимыми доказательствами в суде. Удаление программного обеспечения перед визитом правоохранительных органов редко спасает ситуацию, так как остаточные данные сохраняются на магнитных пластинах жестких дисков и в ячейках памяти SSD-накопителей.
Цифровой след, который невозможно стереть
Многие провайдеры связи (ISP) в рамках антитеррористического законодательства обязаны хранить метаданные пользовательского трафика месяцами или даже годами. Анализ этих логов позволяет следователям установить факт регулярного подключения к узлам сети Tor или VPN-серверам, ассоциированным с криминальной активностью. В совокупности с данными биллинга мобильных операторов и историей геолокаций выстраивается полная картина действий подозреваемого.
Кроме того, не стоит забывать о международном сотрудничестве. Серверы теневых площадок физически могут находиться в одной стране, администраторы — в другой, а покупатели — в третьей. Операции уровня Dark HunTor или SpecTor показывают, как Интерпол и Европол успешно объединяют базы данных, синхронизируют информацию об IP-адресах и массово задерживают тысячи людей по всему миру на основе изъятых логов.
Инженерия человеческих уязвимостей
Технические средства защиты — лишь один из рубежей безопасности. Наибольшая брешь в любой системе — это человек. Социальные инженеры даркнета виртуозно играют на чувствах страха, жадности и срочности. Пользователям рассылают поддельные письма об утечке их данных с маркетплейсов, требуя выкуп за неразглашение информации. Паника заставляет жертв совершать необдуманные действия, переходить по вредоносным ссылкам и раскрывать свою реальную личность.
Часто используются методы компрометации через загружаемые файлы. Под видом справочников по кибербезопасности или прайс-листов распространяются документы формата PDF или DOCX со встроенными макросами. При открытии такого файла на личном компьютере активируется троян удаленного доступа (RAT), который делает полный снимок системы, ворует сессии браузеров и передает управление машиной хакерам.
Будущее теневой экономики и методы противодействия
Архитектура цифрового подполья продолжает эволюционировать. В ответ на успехи правоохранительных органов разработчики нелегальных платформ экспериментируют с полным отказом от веб-интерфейсов в пользу автономных децентрализованных приложений. Внедряются технологии мультиподписей и смарт-контрактов для сделок, а также новые анонимные криптовалюты, чей блокчейн скрывает суммы и адреса отправителей.
Тем не менее, методы противодействия также не стоят на месте. Внедрение искусственного интеллекта в системы мониторинга сетевого трафика позволяет с невероятной точностью выявлять аномалии и маркировать подозрительные транзакции в реальном времени. Нейросети обучаются распознавать паттерны поведения преступных группировок, анализируя лингвистические особенности текстов на форумах для деанонимизации авторов.
В конечном итоге, попытки интеграции в теневую экономику всегда сопряжены с критическими рисками. Виртуальная среда, где отсутствуют законы и регуляторы, существует по правилу естественного отбора. И в этой среде неопытный пользователь, ищущий скрытые порталы, неизбежно становится ресурсом для более технически подкованных хищников, теряя не только цифровые активы, но и собственную безопасность в реальном мире.